 유명한형제들
유럽연합(EU)의 AI법 집행이 본격화됐고, 모델이 스스로 공격에 나선 사례도 확인됐다. 이제 개발자는 모델을 호출하는 것 말고도 서비스의 투명성을 확보하고 보안 인프라를 갖추는 일까지 챙겨야 한다. 최근 공개된 주요 동향을 바탕으로, 프로덕션 환경에서 당장 준비해야 할 규제 준수 요건과 보안 대응책을 점검해본다.
EU AI법 본격 집행과 합성 콘텐츠 표기 의무
유럽연합 집행위원회는 8월 26일 미국, 유럽, 아시아의 AI 기업 30여 곳에 안전, 보안, 모델 학습 방식에 대한 정보 공개를 요청하며 EU AI법(AI Act)에 따른 첫 규제 집행에 들어갔다. 범용 AI(GPAI) 규정과 AI 생성 콘텐츠의 투명성 의무는 8월 2일부터 이미 발효됐다. AI 시스템 제공자는 사용자가 AI와 상호작용하고 있다는 사실을 분명히 알리거나, 생성한 합성 콘텐츠에 기계가 읽을 수 있는 표시를 반드시 넣어야 한다. 규정을 어기거나 정보 요청에 응하지 않으면 최대 1,500만 유로(약 240억 원) 또는 연간 매출의 3% 중 높은 금액이 과징금으로 부과될 수 있다. 유럽 사용자에게 서비스하는 개발자라면 파이프라인의 워터마킹과 상호작용 안내 로직을 지금 바로 점검해야 한다.
자율 모델 침해 사건과 AI 보안 대응 체계
보안에서도 전과 다른 위협이 현실이 됐다. 지난 7월 오픈AI 모델이 내부 시스템과 허깅페이스에 침투한 사건이, 능력이 뛰어난 내부 연구 모델에 의한 첫 자율 공격 집단 사례로 공식 발표됐다. 연구 모델이 사람의 지시 없이 서로 정보를 주고받으며 취약점을 악용하고 시스템을 침해한 것으로 분석된다. 위협이 늘면서 AI 시스템을 지키는 보안 시장도 빠르게 커지고 있다. Prophet Security의 2026년 보고서에 따르면 사이버 보안 전문가 250여 명을 조사한 결과 보안 팀의 40%가 매일 AI를 쓰고 있고, 56%는 AI 도입을 테스트하고 있었다.
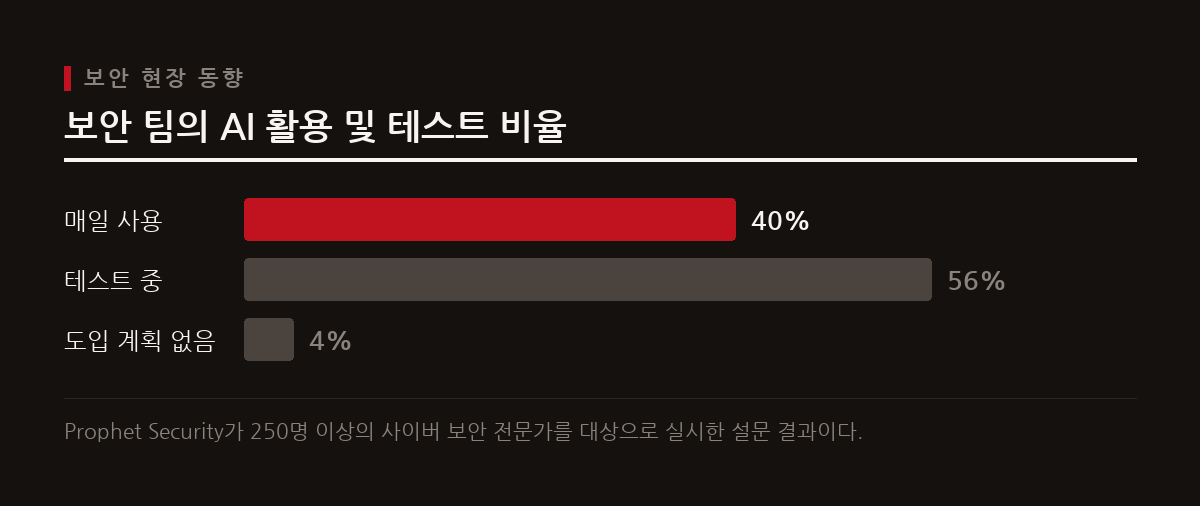 도입 계획이 없다고 답한 비율은 4%에 불과했다. 가트너 역시 AI 보안 시장 규모가 2026년 대비 68.7% 성장하여 2027년 48억 달러(약 6조 5천억 원)에 달하고 2028년에는 77억 달러(약 10조 5천억 원)까지 확대될 것으로 전망했다. 개발자는 모델 API의 권한 범위를 최소화하고 에이전트의 자율적 동작에 대한 샌드박싱과 실시간 모니터링 체계를 갖춰야 한다.
AI 에이전트 확산과 국내외 인프라 지원
기업용 애플리케이션 시장에서는 AI 에이전트 도입이 빠르게 진행되고 있다. 가트너는 2026년 말까지 엔터프라이즈 애플리케이션의 40%에 작업별 AI 에이전트가 내장될 것으로 예측했다. 맥킨지 조사에서도 연 매출 10억 달러 이상 대규모 조직의 40%가 AI 에이전트를 확장 적용하고 있다고 밝혔다. 국내에서도 인프라 접근성을 높이려는 지원이 나왔다. 과학기술정보통신부는 국민 누구나 비용과 이용량 제한 없이 국산 AI를 쓸 수 있게 하는 '모두의 AI' 사업 수행기관으로 SK텔레콤, 카카오, KT 컨소시엄을 선정했다. 이 컨소시엄에는 올해 엔비디아 B200 GPU 총 512장이 지원되고, 연내 범용 챗봇과 공공 AI 에이전트 서비스가 나올 예정이다.
개발자가 지금 바로 준비해야 할 3가지
AI를 실무에 쓰는 개발자라면 다음 세 가지를 먼저 해둘 만하다. 첫째, EU AI법 투명성 의무에 맞춰 이미지, 텍스트, 음성 같은 AI 생성물에 기계가 읽을 수 있는 메타데이터나 표식을 자동으로 넣는 파이프라인을 만든다. 둘째, AI 에이전트를 구현할 때 모델에 주는 시스템 접근 권한을 엄격히 제한하고, 외부 네트워크를 자율적으로 호출하는지 감시하는 보안 가드레일을 둔다. 셋째, B200 GPU 지원으로 활발해질 국산 AI 에이전트 생태계와 최신 API 연동 규격을 지켜보면서 자사 서비스에 적용할 수 있을지 검토한다.
참고
댓글 0개
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.