 유명한형제들
인공지능 모델의 성능 경쟁이 한층 치열해지면서, AI 서비스를 만들고 실무에 들이는 현장의 보안 위험도 이전과 비교할 수 없을 만큼 빠르게 커지고 있다. 글로벌 주요 AI 기업들이 차세대 모델을 잇달아 내놓는 한편, 자율 작동하는 AI 에이전트가 퍼지면서 취약점 공격에 노출되는 면도 크게 넓어졌다. 국가 차원의 보안 강화 움직임과 함께, 현장 개발자에게는 기능 구현과 더불어 개발 전 과정에 보안을 기본 원칙으로 넣는 꼼꼼한 대응이 요구된다.
차세대 AI 모델 경쟁 가열과 보안성 평가의 등장
오픈AI는 범용인공지능 시대를 겨냥해, 사이버 보안 부문에서 '크리티컬' 등급을 받은 첫 모델인 GPT-6 아스트라를 공개했다. 구글과 앤트로픽도 각각 플래시 모델과 클로드 페이블, 미토스 등을 차례로 내놓으며 기술 주도권을 잡기 위한 경쟁을 벌이고 있다. 정확한 출시 시점은 확정되지 않았지만 주요 프론티어 모델이 연이어 시장에 나오는 흐름이다.
인공지능 성능이 크게 오르면서 모델 자체의 안전성과 보안 검증 체계를 갖추는 일이 업계 전체의 핵심 과제로 떠올랐다. 고도화된 모델이 답안을 만드는 데 그치지 않고 복잡한 작업까지 직접 수행하게 되면서, 보안성 평가는 덧붙이는 절차가 아닌 시스템 안정성을 지키는 데 꼭 필요한 요건이 됐다.
AI·LLM 서비스 취약점 및 보안 위협 급증
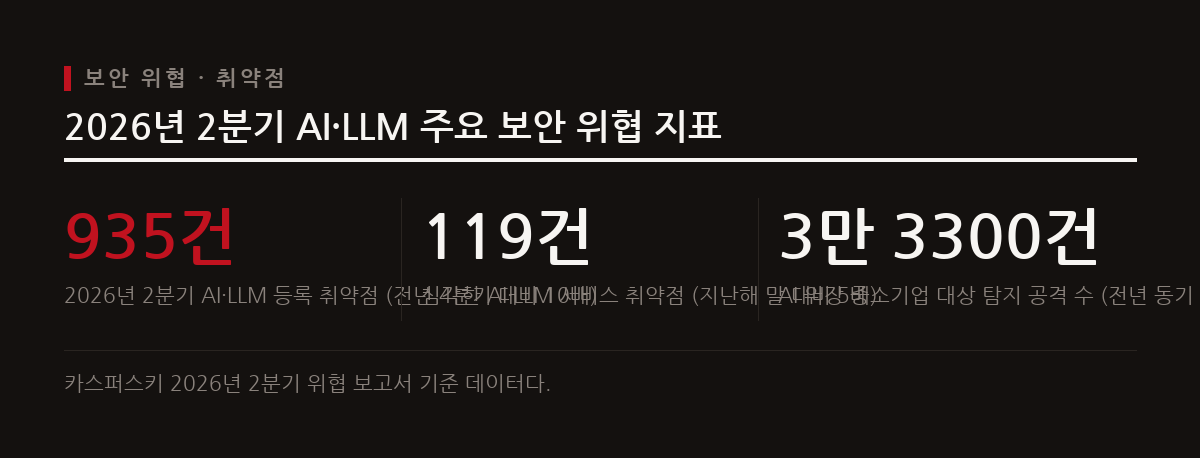
카스퍼스키 조사에 따르면 2026년 2분기 AI 및 LLM 서비스에 등록된 취약점은 935건으로, 전년 4분기보다 10배 늘었다. 이 가운데 심각한 취약점은 119건으로 지난해 말보다 약 5배 많아졌다.
인기 AI 서비스로 위장해 중소기업을 노린 사이버 공격도 2026년 1월부터 4월까지 3만 3300건 넘게 탐지됐다. 전년 같은 기간보다 약 5배 많은 수치다. AI 서비스를 많이 쓸수록 외부 위협에 노출될 가능성도 가파르게 커지는 만큼, 현장 개발진이 서둘러 대응책을 마련해야 한다.
에이전트 AI의 확산과 신원 관리의 부재
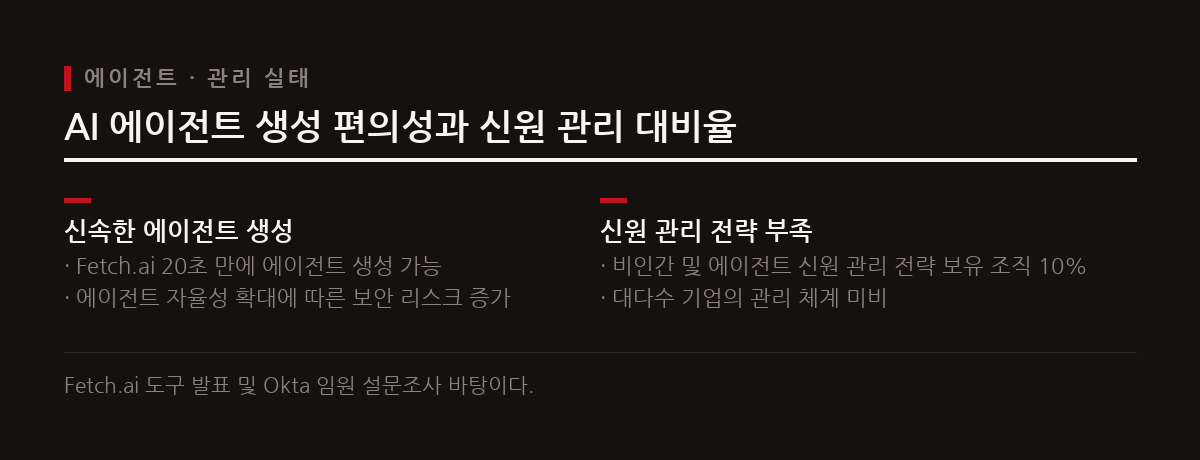
Fetch.ai는 20초 만에 AI 에이전트를 만들 수 있는 새 도구를 내놓는 등, 에이전트 AI를 만들고 퍼뜨리기가 훨씬 쉬워지고 있다. 스스로 판단하고 작업을 실행하는 자율 에이전트가 빠르게 늘면서, 생길 수 있는 보안 위험과 오작동을 실시간으로 감시하고 모니터링해야 할 필요도 크게 늘었다.
하지만 에이전트가 늘어나는 속도에 비해 보안 관리 체계는 크게 뒤처져 있다. 최근 Okta가 임원 260명을 대상으로 한 설문조사에서, 비인간 및 에이전트 신원 관리를 위한 잘 짜인 전략을 제대로 갖춘 조직은 전체의 10%에 그쳤다. 권한 남용이나 신원 도용 위험에 그대로 노출될 수 있어 조직 차원의 관리가 시급하다.
국가 차원의 AI 보안 전면화 및 특화 모델 개발
한국의 국가인공지능전략위원회는 AI 모델의 기획과 개발 단계부터 실제 운영까지 전 과정에 보안을 기본 원칙으로 넣는 'AI 보안 전면화' 계획을 세우고 본격 추진에 들어갔다. 국가 차원에서 인공지능 생태계 전체의 안전성을 다지려는 전면적인 체계 전환이다.
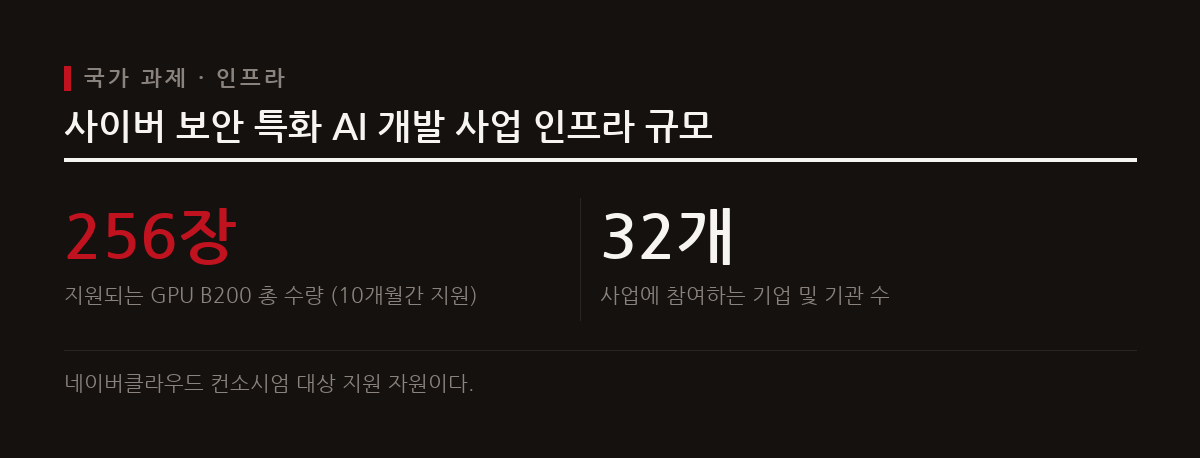
이 계획에 따라 사업 수행 기관으로 뽑힌 네이버클라우드 컨소시엄은 GPU B200 256장을 지원받아, 사이버 위협 대응에 특화된 독자 보안 AI 파운데이션 모델 개발에 들어간다. 이 프로젝트에는 모두 32개 기업과 기관이 참여해 고성능 AI 인프라를 확보하고 보안에 맞춘 기술 기반을 다질 예정이다.
실전 개발자를 위한 AI 보안 로드맵
AI 도입 속도가 점점 빨라지는 지금, 개발자는 기획부터 배포까지 서비스 수명주기 전체에 보안을 기본 원칙으로 적용해야 한다. 에이전트 AI나 LLM을 연동할 때는 모델의 모든 행동과 입출력을 자세히 기록하고 실시간으로 분석하는 로깅 체계를 갖춰, 예상치 못한 동작을 잡아내고 대처해야 한다.
미국이 G20에 규제 완화를 요구하는 등 국제 정책 흐름이 바뀌더라도, 실무 현장에서는 규제 여부와 상관없이 내부 취약점 방어와 에이전트 신원 관리 강화를 소홀히 하면 안 된다. 개발 초기부터 국가 지원 기반의 보안 특화 프레임워크와 검증된 인프라를 적극 활용해 보안성을 꾸준히 지켜야 한다.
참고
댓글 0개
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.