소프트웨어 개발 패러다임이 코드를 직접 작성하는 방식에서 AI와 대화하며 의도를 전달하는 방식으로 변화하고 있다. 개발자가 세부 구현 코드에 얽매이기보다 무엇을 구현할지 지시하고 AI가 생성한 결과물을 조율하는 '바이브 코딩'이 주목받는다. AI 도구를 실제 프로젝트에 도입하려는 개발자들이 고려해야 할 개념과 한계, 그리고 실무 적용 방안을 살펴본다.
바이브 코딩의 개념과 등장 배경
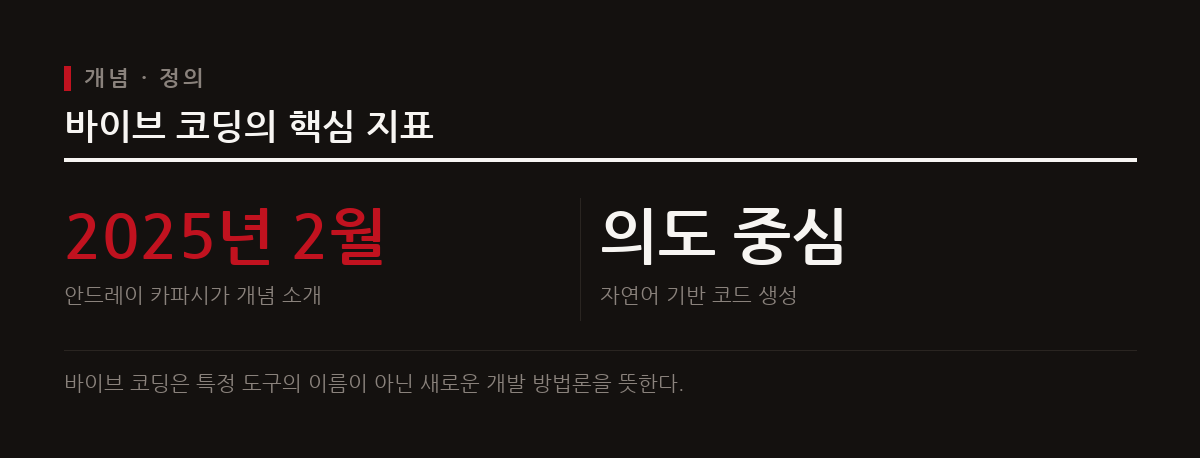
바이브 코딩(Vibe coding)은 개발자가 제어문이나 함수를 직접 작성하기보다 대규모 언어 모델(LLM) 기반의 인공지능 도구를 활용하여 코드를 생성하고 이를 검토 및 미세 조정하는 의도 중심의 소프트웨어 개발 방식이다. 이 용어는 저명한 컴퓨터 과학자인 안드레이 카파시(Andrej Karpathy)가 2025년 2월에 처음 제시하면서 널리 알려졌다. 개발자는 자연어로 자신이 구현하고자 하는 기능의 의도를 지시하고, 세부적인 구현 작업은 AI 도구에 맡기게 된다. 이러한 방식은 개발자가 무엇을 만들 것인가에 초점을 맞추도록 돕는다. 2025년 2월 안드레이 카파시의 제안 이후 바이브 코딩은 AI 도구를 활용한 코드 생성을 넘어 테스트와 리팩토링까지 아우르는 핵심 지표로 자리 잡았다. 개발자는 세부 구문 오류에 신경 쓰는 대신 전체적인 구조와 흐름을 제어하는 관리자 역할을 수행한다.
바이브 코딩의 장점과 실무 효용
바이브 코딩은 소프트웨어 개발의 진입 장벽을 낮추고 초기 아이디어를 신속하게 시각화할 수 있는 빠른 프로토타이핑 환경을 제공한다. 기존에는 아이디어를 검증하기 위해 수백 줄의 기초 코드를 일일이 작성해야 했으나, 자연어 지침만으로 신속하게 동작하는 결과물을 얻을 수 있다. 이에 따라 개발자는 단순 반복적인 코드 작성을 줄이고 문제 해결과 서비스 구조 구상에 더 많은 시간을 할애할 수 있다. 생산성 측면에서도 큰 이점을 발휘한다. 자연어 명령을 통해 복잡한 반복 로직이나 단순 인터페이스를 즉시 생성할 수 있어 제품 개발 주기가 단축된다. 결과적으로 개발자는 단순 코더 역할에서 벗어나 시스템 설계와 비즈니스 로직 최적화라는 본연의 업무에 집중하게 된다.
바이브 코딩의 한계와 위험 요소
바이브 코딩이 높은 생산성을 제공함에도 불구하고, AI가 출력한 코드를 검토하지 않고 수용할 때 발생하는 위험 요소는 명확하다. 개발자가 전체 코드베이스를 직접 작성하지 않기 때문에 코드 내부 구조에 대한 이해도가 낮아질 수 있으며, 이는 향후 고도화된 디버깅이나 유지보수 작업을 어렵게 만든다. 또한 보안 취약점 문제도 존재한다. AI 모델이 학습 데이터에서 습득한 안전하지 않은 패턴을 그대로 출력할 수 있어 개발자의 철저한 코드 리뷰와 보안 검증이 필수적이다. 더불어 시스템 구성 요소 간 의존성이 복잡한 대규모 시스템이나 미션 크리티컬한 환경에는 바이브 코딩만으로 대응하기 어렵다는 단점이 존재한다.
실무 활용 도구 및 표준 가이드
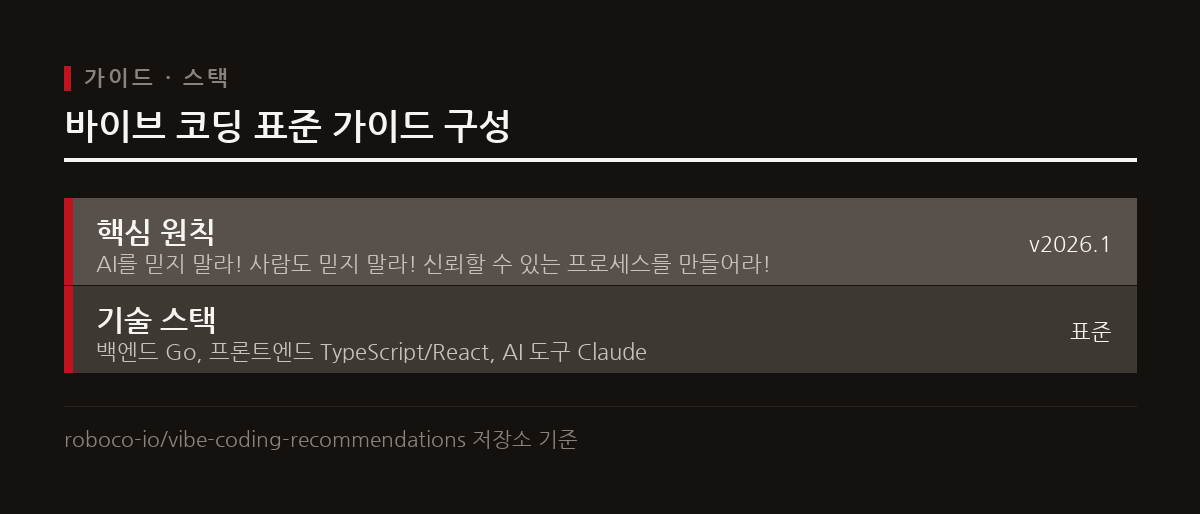
바이브 코딩을 실무에 적용하기 위해 다양한 도구들이 쓰인다. Replit, Cursor, GitHub Copilot, Windsurf, Claude 및 Claude Code 같은 플랫폼들이 개발 현장에서 광범위하게 활용된다. 이러한 도구를 최적으로 활용하기 위해서는 단순한 코드 생성을 넘어 요구 사항과 적절한 맥락 정보를 함께 제공해야 더 정확한 아키텍처 산출물을 얻을 수 있다. 바이브 코딩 표준 가이드 버전 2026.1에서는 AI를 믿지 말고 사람도 믿지 말며, 신뢰할 수 있는 프로세스를 구축하라 강조한다. 도구에 의존하되 검증 자동화 시스템을 갖추는 것이 핵심이다. 백엔드 Go, 프론트엔드 TypeScript와 React 등 정립된 기술 스택 위에서 파이프라인과 문서를 표준화함으로써 개발자는 AI 산출물의 오류를 즉시 걸러내고 안전한 서비스를 배포할 수 있다.
참고
댓글 0개
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.