 유명한형제들
2026년 8월 19일 개발사 CopilotKit이 공개한 OpenBot은 오픈소스 셀프호스팅 AI 코워커 플랫폼이다. 기존 AI 에이전트 도구가 API를 한 번 호출하거나 스크립트를 돌리는 수준이었다면, OpenBot은 에이전트마다 독립된 가상 컴퓨터 환경을 주어 바로 실무에 투입할 수 있게 하는 것을 목표로 한다.
이 글에서는 AI 에이전트가 자율적으로 움직이면서도 조직의 보안 규정을 지키도록 설계된 OpenBot의 아키텍처와 제어 방식을 다룬다.
OpenBot: 오픈소스 AI 코워커 플랫폼 아키텍처
CopilotKit은 2026년 8월 19일 오픈소스 셀프호스팅 AI 코워커 플랫폼 OpenBot을 정식 공개했다. 조직에 배치되는 AI 직원(봇)마다 독립된 운영 환경을 주고, 모든 작업 과정을 중앙 게이트웨이 한 곳에서 통제하는 구조다.
운영 환경에서 AI 에이전트가 예상하지 못한 동작을 하거나 기밀 데이터에 멋대로 접근할 위험은 기업이 도입을 망설이는 가장 큰 이유였다. OpenBot은 격리된 인프라와 엄격한 보안 통제를 기본으로 넣어 실무 환경에서의 안정성과 보안을 챙긴다.
각 AI 직원을 위한 독립된 컴퓨터 환경
OpenBot 아키텍처의 중심은 AI 직원마다 전용 Docker 컨테이너 안에서 완전히 독립된 컴퓨터 환경을 받는다는 점이다. 에이전트는 각자 Chromium 브라우저 프로필을 가지고 고유한 로그인 세션을 유지하며, 전용 파일 시스템 볼륨(/workspace)과 명시적으로 허가된 MCP(Model Context Protocol) 도구만 격리된 상태에서 쓴다.
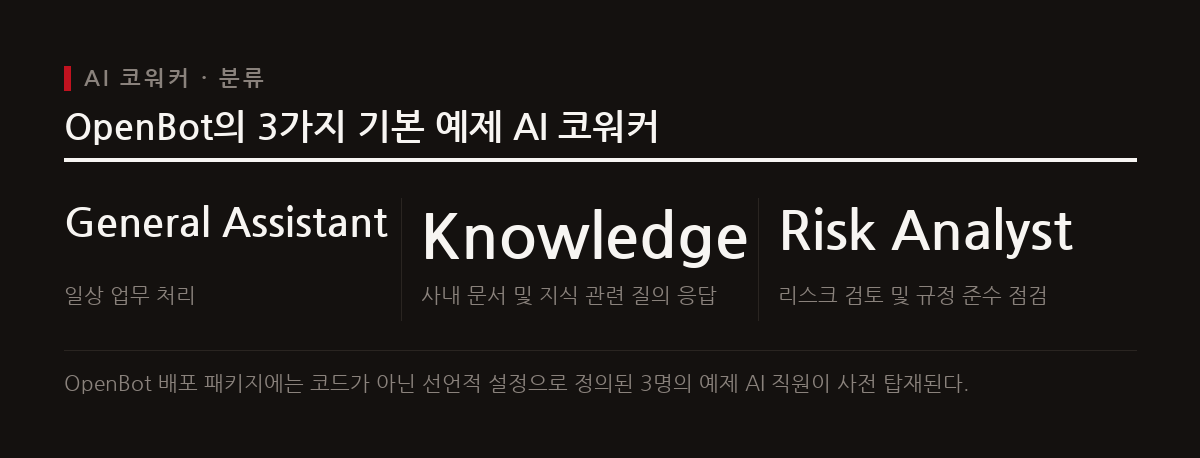
배포 패키지에는 코드 대신 선언적 설정으로 구성한 예제 AI 직원 3명이 들어 있다. 일상 업무를 처리하는 General Assistant, 사내 문서와 지식 관련 질문에 답하는 Knowledge, 리스크 검토와 규정 준수를 점검하는 Risk Analyst다. 개발자는 복잡한 환경 설정 없이 격리 환경에서 돌아가는 AI 코워커를 바로 시험해 볼 수 있다.
모든 AI 동작을 사전 차단하는 중앙 게이트웨이
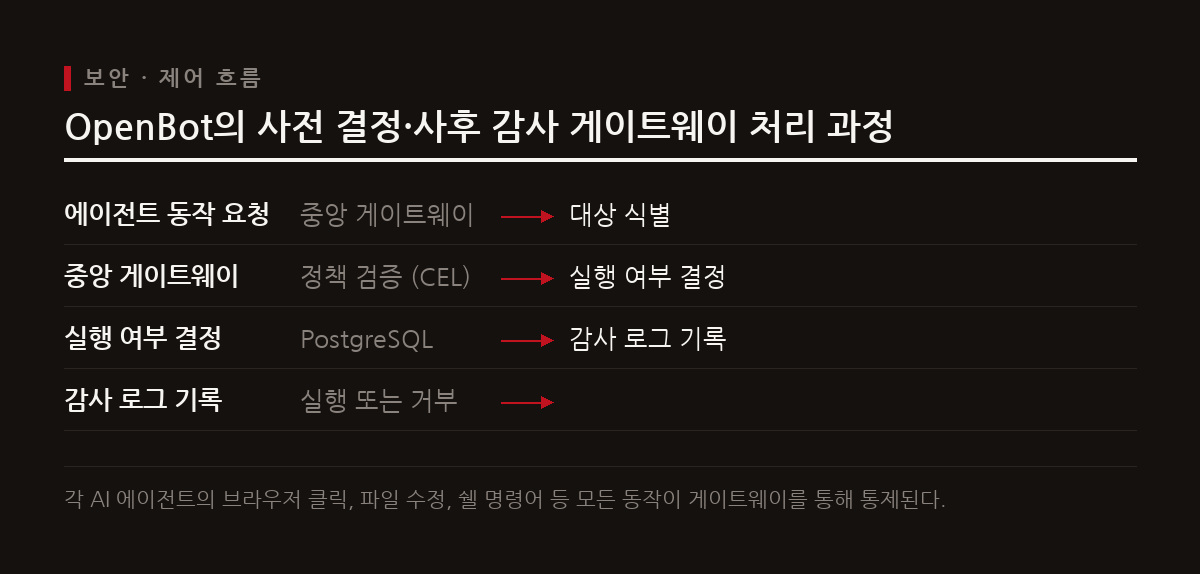
AI 에이전트의 브라우저 클릭, 파일 수정, 쉘 명령 실행, MCP 도구 호출은 전부 중앙 게이트웨이를 거쳐야 한다. 게이트웨이는 기본 차단(Deny-by-default) 방식이라 허가받지 않은 시도는 모두 미리 막힌다.
게이트웨이는 CEL(Common Expression Language) 기반 정책 규칙을 평가해 대상 식별, 정책 검증, PostgreSQL 감사 로그 기록, 실행 또는 거부 순으로 검증한다. 로그인 벽이나 2단계 인증(2FA)처럼 에이전트가 혼자 처리하기 어려운 상황에서는 개발자나 운영자가 실시간으로 화면에 들어가 제어권을 넘겨받는 '운전대 잡기(Take the wheel)' 기능을 쓸 수 있고, 이 과정도 감사 로그에 빠짐없이 남는다.
프레임워크 독립적 설계와 빠른 개발자 관심
OpenBot은 특정 에이전트 프레임워크에 묶이지 않도록 AG-UI 프로토콜 위에서 만들어졌다. 그래서 LangGraph, CrewAI, Mastra, Pydantic AI, Google ADK 등 여러 프레임워크 기반 에이전트와 쉽게 연동된다.
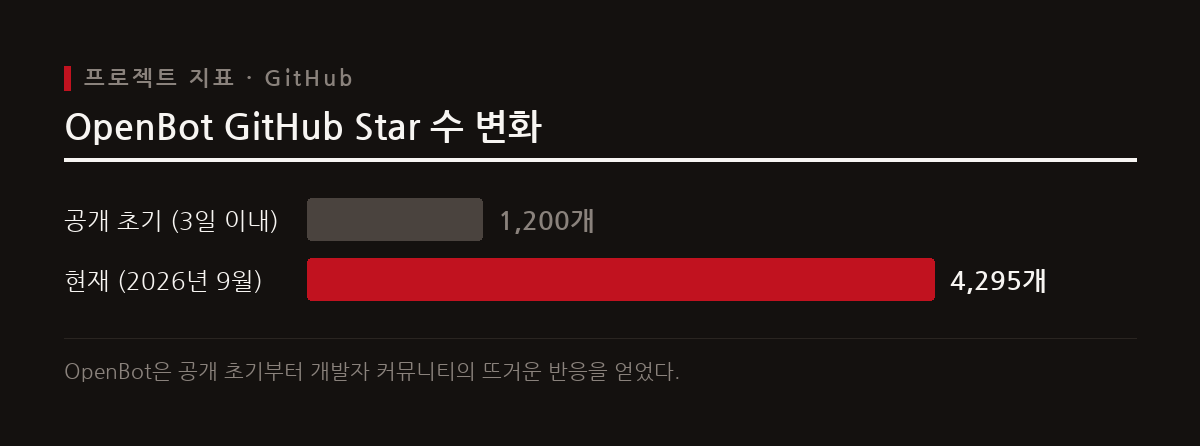
GitHub에 공개된 지 3일 만에 스타 1,200개를 넘겼고, 현재 총 4,295개의 GitHub 스타를 받으며 오픈소스 커뮤니티에서 빠르게 관심을 모으고 있다. MIT 라이선스로 배포되며, 로컬에서 빌드하고 실행하려면 Docker와 Bun 1.3 이상 런타임이 필요하다.
OpenBot의 현재와 미래 전망
OpenBot은 AI 에이전트의 자율성과 조직의 보안·규정 준수 사이에서 현실적인 절충안을 내놓는다. 기업은 셀프 호스팅으로 인프라와 데이터를 직접 통제하면서 최신 AI 에이전트 기술을 내부 시스템에 붙일 수 있다.
MIT 라이선스 오픈소스인 만큼 개발자 커뮤니티의 기여로 기능이 계속 늘어날 것으로 보인다. 격리와 검증 체계를 갖춘 OpenBot으로 AI 에이전트를 동료처럼 안전하게 쓰는 방안을 검토해 볼 만하다.
참고
댓글 0개
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.